
إدارة الدفاع الوطني المغربية تحذر من ثغرة أمنية حرجة تهدد محرك دوكر الرقمي
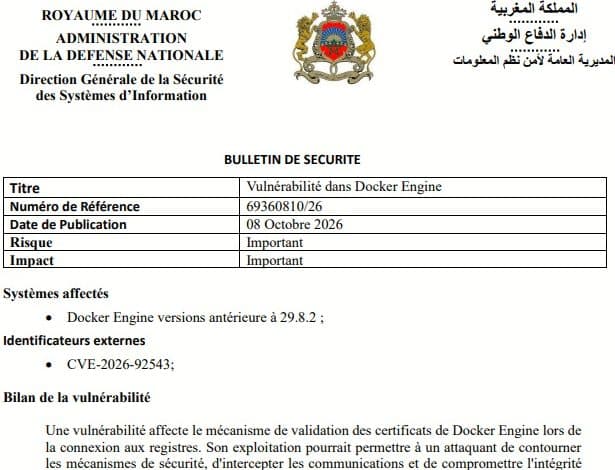
إشعار أمني جديد يصدر عن المديرية العامة لأنظمة المعلومات بالمغرب
في إطار متابعتها المستمرة لمستجدات الأمن الرقمي وحماية البنى التحتية الحساسة، أصدرت المديرية العامة للأنظمة الأمنية التابعة لإدارة الدفاع الوطني، بولاية أمنية تحمل الرقم المرجعي 69360810/26 بتاريخ 08 أكتوبر 2026، bulletin de sécurité يخص تنبيهًا تقنيًا حول ثغرة أمنية تم رصدها في محرك الحاويات الافتراضية الشهير “Docker Engine”.
طبيعة الثغرة والمخاطر المحتملة على الأنظمة المتأثرة
وبحسب المعطيات الواردة في النشرة الرسمية، فإن الثغرة المسجلة تحت المعرف الخارجي CVE-2026-92543 تؤثر بشكل مباشر على آلية التحقق من صحة الشهادات الرقمية في “Docker Engine” أثناء عمليات الاتصال بالسجلات الرقمية (Registries). ويُحذر التقرير من أن استغلال هذه الثغرة قد يتيح لأطراف غير authorised تجاوز تدابير الحماية المعمول بها، فضلاً عن احتمالية اعتراض الاتصالات الرقمية والمساس بسلامة وموثوقية الصور البرمجية المستخدمة ضمن بيئة التشغيل.
الأنظمة المستهدفة والتدابير الوقائية المطلوبة
تشمل قائمة الأنظمة والنسخ المتأثرة بهذه الثغرة كافة إصدارات Docker Engine السابقة للإصدار 29.8.2. وفي هذا السياق، دعت الجهات المعنية إلى ضرورة الرجوع إلى النشرة الأمنية الرسمية الصادرة عن الجهة المورة للبرمجيات بتاريخ 1 أكتوبر 2026 للاطلاع على تفاصيل المعالجة والحلول التقنية المقترحة.
تقييم المخاطر وتأثيرها على سرية البيانات
يُصنف هذا التهديد ضمن فئة المخاطر ذات التأثير المهم، حيث تشمل تداعياته المحتملة خرق سياسات الأمان المتبعة، إلى جانب الإضرار بس سرية وسلامة المعالجات البيانية، مما يفرض على مسؤولي النظم بالمؤسسات اتخاذ الحيطة والتدابير التقنية اللازمة لتفادي أي اختراقات محتملة في البنى التحتية الرقمية.
💬 شارك برأيك
نرحّب بجميع الآراء الهادفة، ونرجو الالتزام بالادب وعدم نشر أي إساءة أو محتوى مخالف للقانون.
0 تعليقاً